اگر نسخههای اخیر Next.js را دنبال کردهاید، در چند سال گذشته تعداد فزایندهای از توصیههای امنیتی را مشاهده کردهاید:
- 2024: 6 نکته
- 2025: 14 نکته
- 2026: 51 نکته (تا امروز)
در حالی که این اعداد ممکن است در نگاه اول نگران کننده به نظر برسند، Next.js امروزه امن تر از همیشه است.
در این پست، میخواهیم توضیح دهیم که چرا نکات بیشتری را مشاهده میکنید، چگونه از هوش مصنوعی برای جلوگیری از اشکالات امنیتی در کدهای جدید استفاده میکنیم، و چگونه تضمین میکنیم که همه برنامهها همیشه نسخه ایمن Next.js را اجرا میکنند، آسانتر میکنیم.
> npm run dev

⚠️ Installed Next.js version 16.4.0 is affected by a known
security vulnerability.

Next.js security version upgrade available: 16.4.0 -> 16.4.5

  ❯ Upgrade now
    Skip
    Skip until next version
پاسخ ساده این است که هوش مصنوعی یافتن آنها را بسیار آسان کرده است.
هر پروژه منبع باز محبوب با فرآیند کاری برای دریافت گزارش های امنیتی باید منتظر افزایش مشاوره در عصر کنونی باشد زیرا LLM ها با قابلیت های روزافزون در دسترس هستند.
اما چرا تعداد آنها در طول زمان افزایش می یابد؟
بخشی از پاسخ این است که هر فریم ورک دارای انبوهی از اشکالات حاشیهای است که هرگز کشف نشدند یا برای بهرهبرداری غیرعملی بودند. با هوش مصنوعی، یافتن و بهره برداری از آنها ارزان شده است و این اشکالات را از موارد لبه به خطراتی تبدیل می کند که اکنون ارزش رفع آنها را دارد.
از 51 آسیب پذیری کشف شده در سال جاری، 70 درصد آنها حداقل یک سال است که در کد هستند، با 43٪ از کد سه سال یا بالاتر. و ما همین الگو را در سایر چارچوبها و زبانهای برنامهنویسی بالغ در سراسر صنعت میبینیم.
علاوه بر این، این داستان در وابستگی های بالادستی ما نیز در حال پخش است.
Next.js شامل بهینهسازیهایی است که هر جنبهای از سایت شما را تا حد امکان سریع میکند. یکی از راههایی که ما این کار را انجام میدهیم، بهینهسازی تصویر است که بسیاری از فریمورکهای دیگر آن را به شما واگذار میکنند. اما برخی از کتابخانههای تصویری که ما به آنها وابستهایم نیز بیشتر مورد بررسی قرار گرفتهاند و بسیاری از آسیبپذیریهای امسال ناشی از باگهای آن کتابخانهها هستند، نه خود Next.js.
در پاسخ به این محیط جدید، ما برنامه امنیتی خود را تقویت کردهایم تا فعالتر باشد و با قرار دادن سیستمها و مشوقها برای رفع اشکالهای موجود قبل از تبدیل شدن به اکسپلویت، شروع کردیم.
در اینجا نحوه مقابله با انحراف باگ های کشف نشده از کدهای قدیمی Next.js آمده است.
لینک عنوان را کپی کنیدبرنامه جایزه باگ
به عنوان اولین خط دفاعی، ما یک برنامه پاداش اشکال را اجرا می کنیم که به محققان برای آسیب پذیری های جدیدی که کشف می کنند، پول پرداخت می کند. هدف از این برنامه مقرون به صرفهتر کردن آن است که کسی یک اشکال را به صورت خصوصی به ما گزارش دهد تا اینکه خودش از آن سوء استفاده کند.
و کار می کند، زیرا بسیاری از توصیه هایی که در چند سال گذشته دیده اید، به عنوان گزارش های جایزه آغاز شده اند.
لینک عنوان را کپی کنیدتوسعه یک ربات امن
در حالی که هوش مصنوعی یافتن باگهای موجود را برای مهاجمان آسانتر کرده است، اما این کار را برای ما نیز آسانتر کرده است.
ما از Eve برای توسعه یک ربات داخلی استفاده کردهایم که به ما کمک میکند آسیبپذیریها را پیدا کنیم، گزارشهای دریافتی را مرتب کنیم، تلاشهای مجدد ایجاد کنیم، شدت را تأیید کنیم و تجزیه و تحلیل کنیم که آیا اصلاحات جامع هستند یا خیر. این ربات به تیم ما کمک کرده تا سریعتر حرکت کند و بار بسیار بیشتری از گزارشهای ورودی را مدیریت کند.
لینک عنوان را کپی کنیددنباله تعامل بیت ها
ما همچنین شرکت امنیتی مستقل Trail of Bits را برای انجام ممیزی امنیتی دستی Next.js درگیر کردیم.
تیم آنها مسائلی را پیدا کردند که منابع دیگر ما از قلم انداخته بودند، و این امر ممیزی بخش مهم دیگری از تلاشهای ما برای محافظت از پایگاه کد موجود است.
با رفع بسیاری از این فرآیندها، ما مجبور شدیم یک برنامه انتشار امنیتی جدید ایجاد کنیم تا به کاربران Next.js کمک کنیم تا اصلاحات را در یک زمانبندی قابل پیشبینی اعمال کنند. اکنون نسخهها تقریباً یکبار در ماه منتشر میشوند و از قبل اعلام میشوند، بنابراین میتوانید ارتقاهای خود را برنامهریزی کنید و ارائهدهندگان میزبان میتوانند قبل از عمومی شدن جزئیات، محافظتها را اجرا کنند.
ما مطمئن هستیم که با از بین بردن این موجودی پنهان، شاهد تغییر در روند مشاوره در سال خواهیم بود.
اما در مورد اجتناب از اشکالات در کد جدید چطور؟
مانند همه تیمهای Vercel، ما از هوش مصنوعی برای ارسال سریعتر از همیشه ویژگیهای جدید در Next.js استفاده کردهایم. در اینجا مراحلی وجود دارد که ما انجام می دهیم تا مطمئن شویم این ویژگی ها باگ های جدیدی را به چارچوب اضافه نمی کنند.
لینک عنوان را کپی کنیدربات مسابقه برای بررسی
ابتدا، ما با تیم Vercel Agent در مورد ویژگی جدید بررسی امنیتی آنها همکاری کردیم تا مطمئن شویم که برای Next.js به خوبی کار می کند. Vercel Agent اکنون در هر درخواست کششی به Next.js اجرا میشود و سعی میکند با استفاده از دستورالعملهای امنیتی سفارشی ما، آن را هک کند.
ربات
بررسی شد 8 جولای 2026
`You requested ${pathOnly} with a command-line HTTP client (User-Agent: ${safeUa}).
`,تزریق HTML/اسکریپت منعکس شده است buildCurlAgentHint چون pathOnly و url بدون فرار در پاسخ HTML درون یابی می شوند
مهم نیست که روابط عمومی چقدر کوچک باشد یا چه بخشی از چارچوب را تحت تأثیر قرار دهد، عامل تغییر را همانطور که یک مهاجم می بیند می بیند و سعی می کند از آن سوء استفاده کند. قبلاً مشکلاتی را در روابط عمومی مشاهده کرده است که بررسی کد را پشت سر گذاشته اند، CI سبز دارند و در شرف فرود هستند و از انتشار آسیب پذیری های جدید جلوگیری می کنند.
همراه با کار ما بر روی عقب ماندگی موجود، این بدان معناست که باید شاهد کاهش تعداد آسیبپذیریها در طول زمان باشیم.
لینک عنوان را کپی کنیدسخت شدن مرزهای سرویس
ما همچنین از دادههای آسیبپذیری که تاکنون جمعآوری کردهایم برای بازسازی بخشهایی از چارچوب که به ویژه در معرض خطرات امنیتی هستند، استفاده میکنیم.
در حالی که Next.js به عنوان یک ابزار خود میزبان ساده که بر روی Node.js اجرا میشود، شروع شد، در طول ده سال گذشته به یک چارچوب کامل و تمام پشته تبدیل شده است که میتواند با هر ارائهدهنده ابر مدرن و اولیهای که آنها ارائه میدهند، مانند لایههای مسیریابی پروکسی، CDN و زمانهای اجرا مختلف جاوا اسکریپت، کار کند.
اختلافات بین این لایه ها می تواند منبع راه حل باشد، بنابراین ما این درزها را با آداپتورها رسمی کرده ایم، یک قرارداد کاملاً تعریف شده که به ارائه دهندگان هاستینگ می گوید دقیقاً چگونه برنامه های Next.js باید ارائه شوند.
با ادامه تکامل آداپتورها و پذیرش بیشتر، این دسته از خطاها باید به طور کامل ناپدید شوند.
لینک عنوان را کپی کنیدوابستگی های آسیب پذیر را جایگزین کنید
ما همچنین شروع به بررسی دقیقتر وابستگیهایی که ارسال میکنیم، کردهایم.
از میان تمام آسیبپذیریهایی که امسال برطرف کردیم، بسیاری از جدیترین مشکلات حتی در خود پایگاه کد Next.js وجود نداشت. ما از وابستگی های شخص ثالث سود زیادی می بریم، اما آنها همیشه با در نظر گرفتن الزامات دقیق یا مدل تهدید ما طراحی نشده اند.
ویژگی هایی مانند بهینه سازی تصویر به کتابخانه هایی با قابلیت های گسترده و اهداف سازگاری متکی است. این مسیرهای کد احتمالاً ورودی کاربر نامعتبر را لمس می کنند، اما به دلیل اندازه آنها بررسی آنها نیز دشوار است. ناسازگاری در الزامات و مدلهای تهدید میتواند ما را با ضمانتهای امنیتی ضعیفتری نسبت به آنچه برای همه افرادی که از Next.js استفاده میکنند، مواجه کند.
در مورد بهینه سازی تصویر، جامعه قبلاً کدک های جایگزین ایمن برای حافظه ساخته است. برخی از اینها در مرورگرهای وب استفاده می شود که با چالش های امنیتی مشابهی روبرو هستند. با استفاده از هوش مصنوعی برای ادغامهای نمونهسازی سریع و تکرار لایه سندباکس، ما توانستهایم این کدکهای مدرن را بسیار سریعتر از آنچه در غیر این صورت میداشتیم، بکار ببریم. ما مشتاقانه منتظریم تا به زودی پیشرفت های خود را در این زمینه به اشتراک بگذاریم.
همه این موارد Next.js را در طول زمان ایمنتر میکند، اما این فقط در صورتی مهم است که واقعاً از یک نسخه امن در برنامههای تولیدی خود استفاده کنید.
بنابراین در اینجا نحوه به روز ماندن شما را آسان می کنیم.
نسخه های امنیتی بیشتر به معنای ارتقاء بیشتر است، بنابراین ما ابزارهایی برای کمک به شما ایجاد کرده ایم.
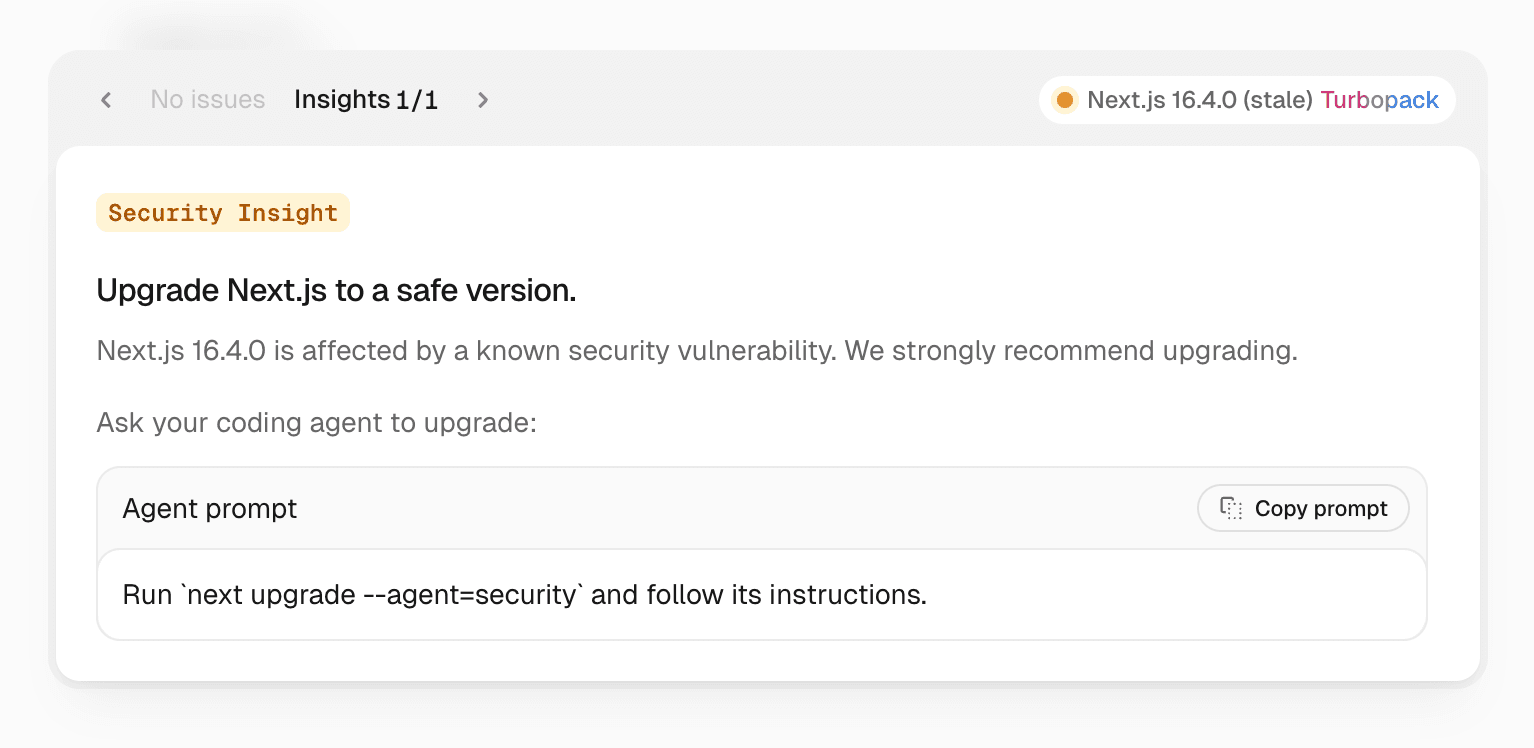
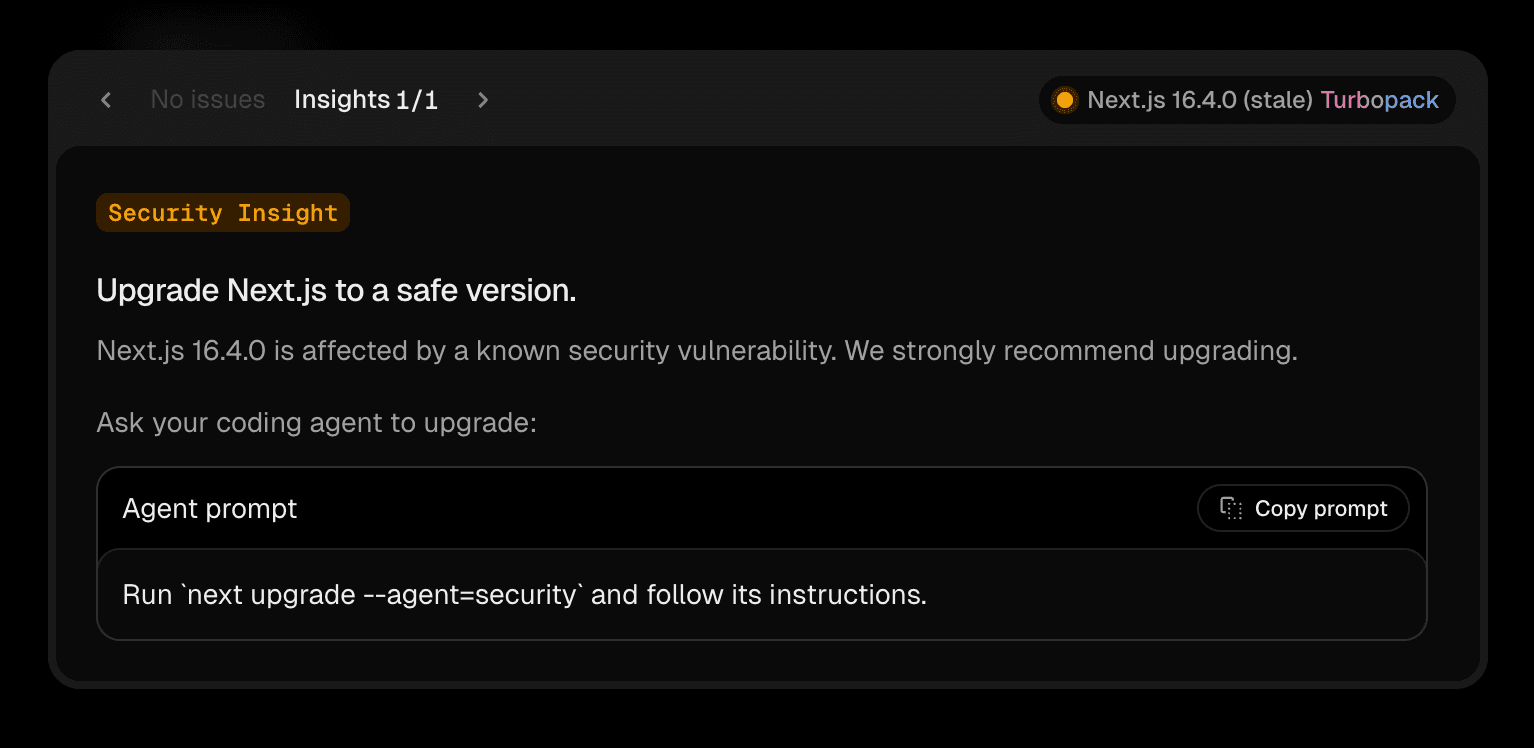
شروع با Next.js 16.4، next dev و next build به شما بگوید چه زمانی نسخه ای که استفاده می کنید تحت تاثیر یک آسیب پذیری شناخته شده قرار می گیرد. در مرحله توسعه، Next.js DevTools همچنین اطلاعات مربوط به آسیبپذیری را با یک اعلان نمایش میدهد که میتوانید مستقیماً در عامل کدنویسی خود کپی کنید.
اگر ترجیح می دهید کل ارتقا را کنار بگذارید، می توانید اجرا کنید:
npx next@canary upgrade --agentاین نسخه شما را با توصیه های امنیتی ما بررسی می کند و آخرین نسخه ایمن را انتخاب می کند. این نسخه در قدیمیترین نسخه اصلی که دارای یک تعمیر است باقی میماند، بنابراین لازم نیست فقط برای دریافت یک وصله، یک بهروزرسانی بزرگ انجام دهید. سپس ارتقاء را به همراه راهنماهای مهاجرت مربوطه به عامل کد نویسی شما ارسال می کند تا عامل بتواند تغییرات را اعمال کند و تأیید کند که برنامه شما همچنان کار می کند.
درباره ارتقای برنامه خود با یک عامل برنامه نویسی بیشتر بیاموزید.
هوش مصنوعی قطعا چالش های امنیتی جدیدی را برای پروژه های منبع باز مانند Next.js ایجاد کرده است، اما فرصت های جدیدی نیز ایجاد کرده است. افزایش اخیر در آسیبپذیریها نشاندهنده اشکالهایی در کدهای قدیمیتر است که برای سالها شناسایی نشده بودند و امروز، این اشکالات برطرف شدهاند.
از آنجایی که به بررسی جدی هر گزارش جدید ادامه می دهیم، روند بررسی روابط عمومی را با عوامل امنیتی دقیق سخت تر می کنیم و به روز نگه داشتن برنامه های خود را با آخرین نسخه امنیتی تا حد امکان برای شما آسان می کنیم، نسبت به آینده امنیت Next.js بیش از همیشه خوشبین هستیم.
اگر آسیبپذیری را در Next.js کشف کردید، لطفاً آن را از طریق برنامه پاداش باگ ما گزارش دهید. هر گونه سوال در مورد فرآیند امنیتی ما می تواند به security@vercel.com ارسال شود.