گاهی اوقات برای سرگرمی، دوست دارم در پوشه اسپم ایمیلم جستجو کنم.
چرا Who knows (احتمالاً یک سؤال برای یک متخصص پزشکی دارای مجوز).
فکر میکنم بخشی از من وجود دارد که به دنبال ضربه دوپامین برای یافتن «سوزن در انبار کاه» است: ایمیلی که بهعنوان هرزنامه علامتگذاری شده است که نباید باشد (که نباید باشد تقریبا هرگز اتفاق می افتد، بنابراین من حدس می زنم این رفتار تحت برچسب اعتیاد/جستجوی اجباری قرار می گیرد).
فکر میکنم بخشی از من نیز وجود دارد که دوست دارد انگشتم را روی نبض تاکتیکهای کلاهبرداری نگه دارد، مانند «بیایید ببینیم امروز چگونه مردم سعی میکنند از من کلاهبرداری کنند…» تقریباً شبیه نوعی واکسیناسیون: قرار گرفتن عمدی در معرض تاکتیکهای کلاهبرداری در یک محیط کنترلشده. این به من کمک می کند مصونیت ایجاد کنم، که وقتی اعضای خانواده با ایمیل هایشان نزد من می آیند و می پرسند، “آیا این کار قانونی است؟” مفید است؟
در اینجا خلاصه ای کوچک از آنچه اخیراً دیده ام است.
اول: ایمیلهای زیادی را میبینم که از روشی استفاده میکنند که سرویسهای ابری برای ما قبض میدهند. به عنوان مثال: “شما به محدودیت های خود رسیده اید! بهتر است وارد سیستم شوید وگرنه دسترسی را از دست خواهید داد!” یا: “کارت اعتباری شما منقضی شده است. بهتر است وارد شوید و کارت اعتباری جدید خود را وارد کنید تا بتوانید به کاری که انجام می دهید ادامه دهید.” …
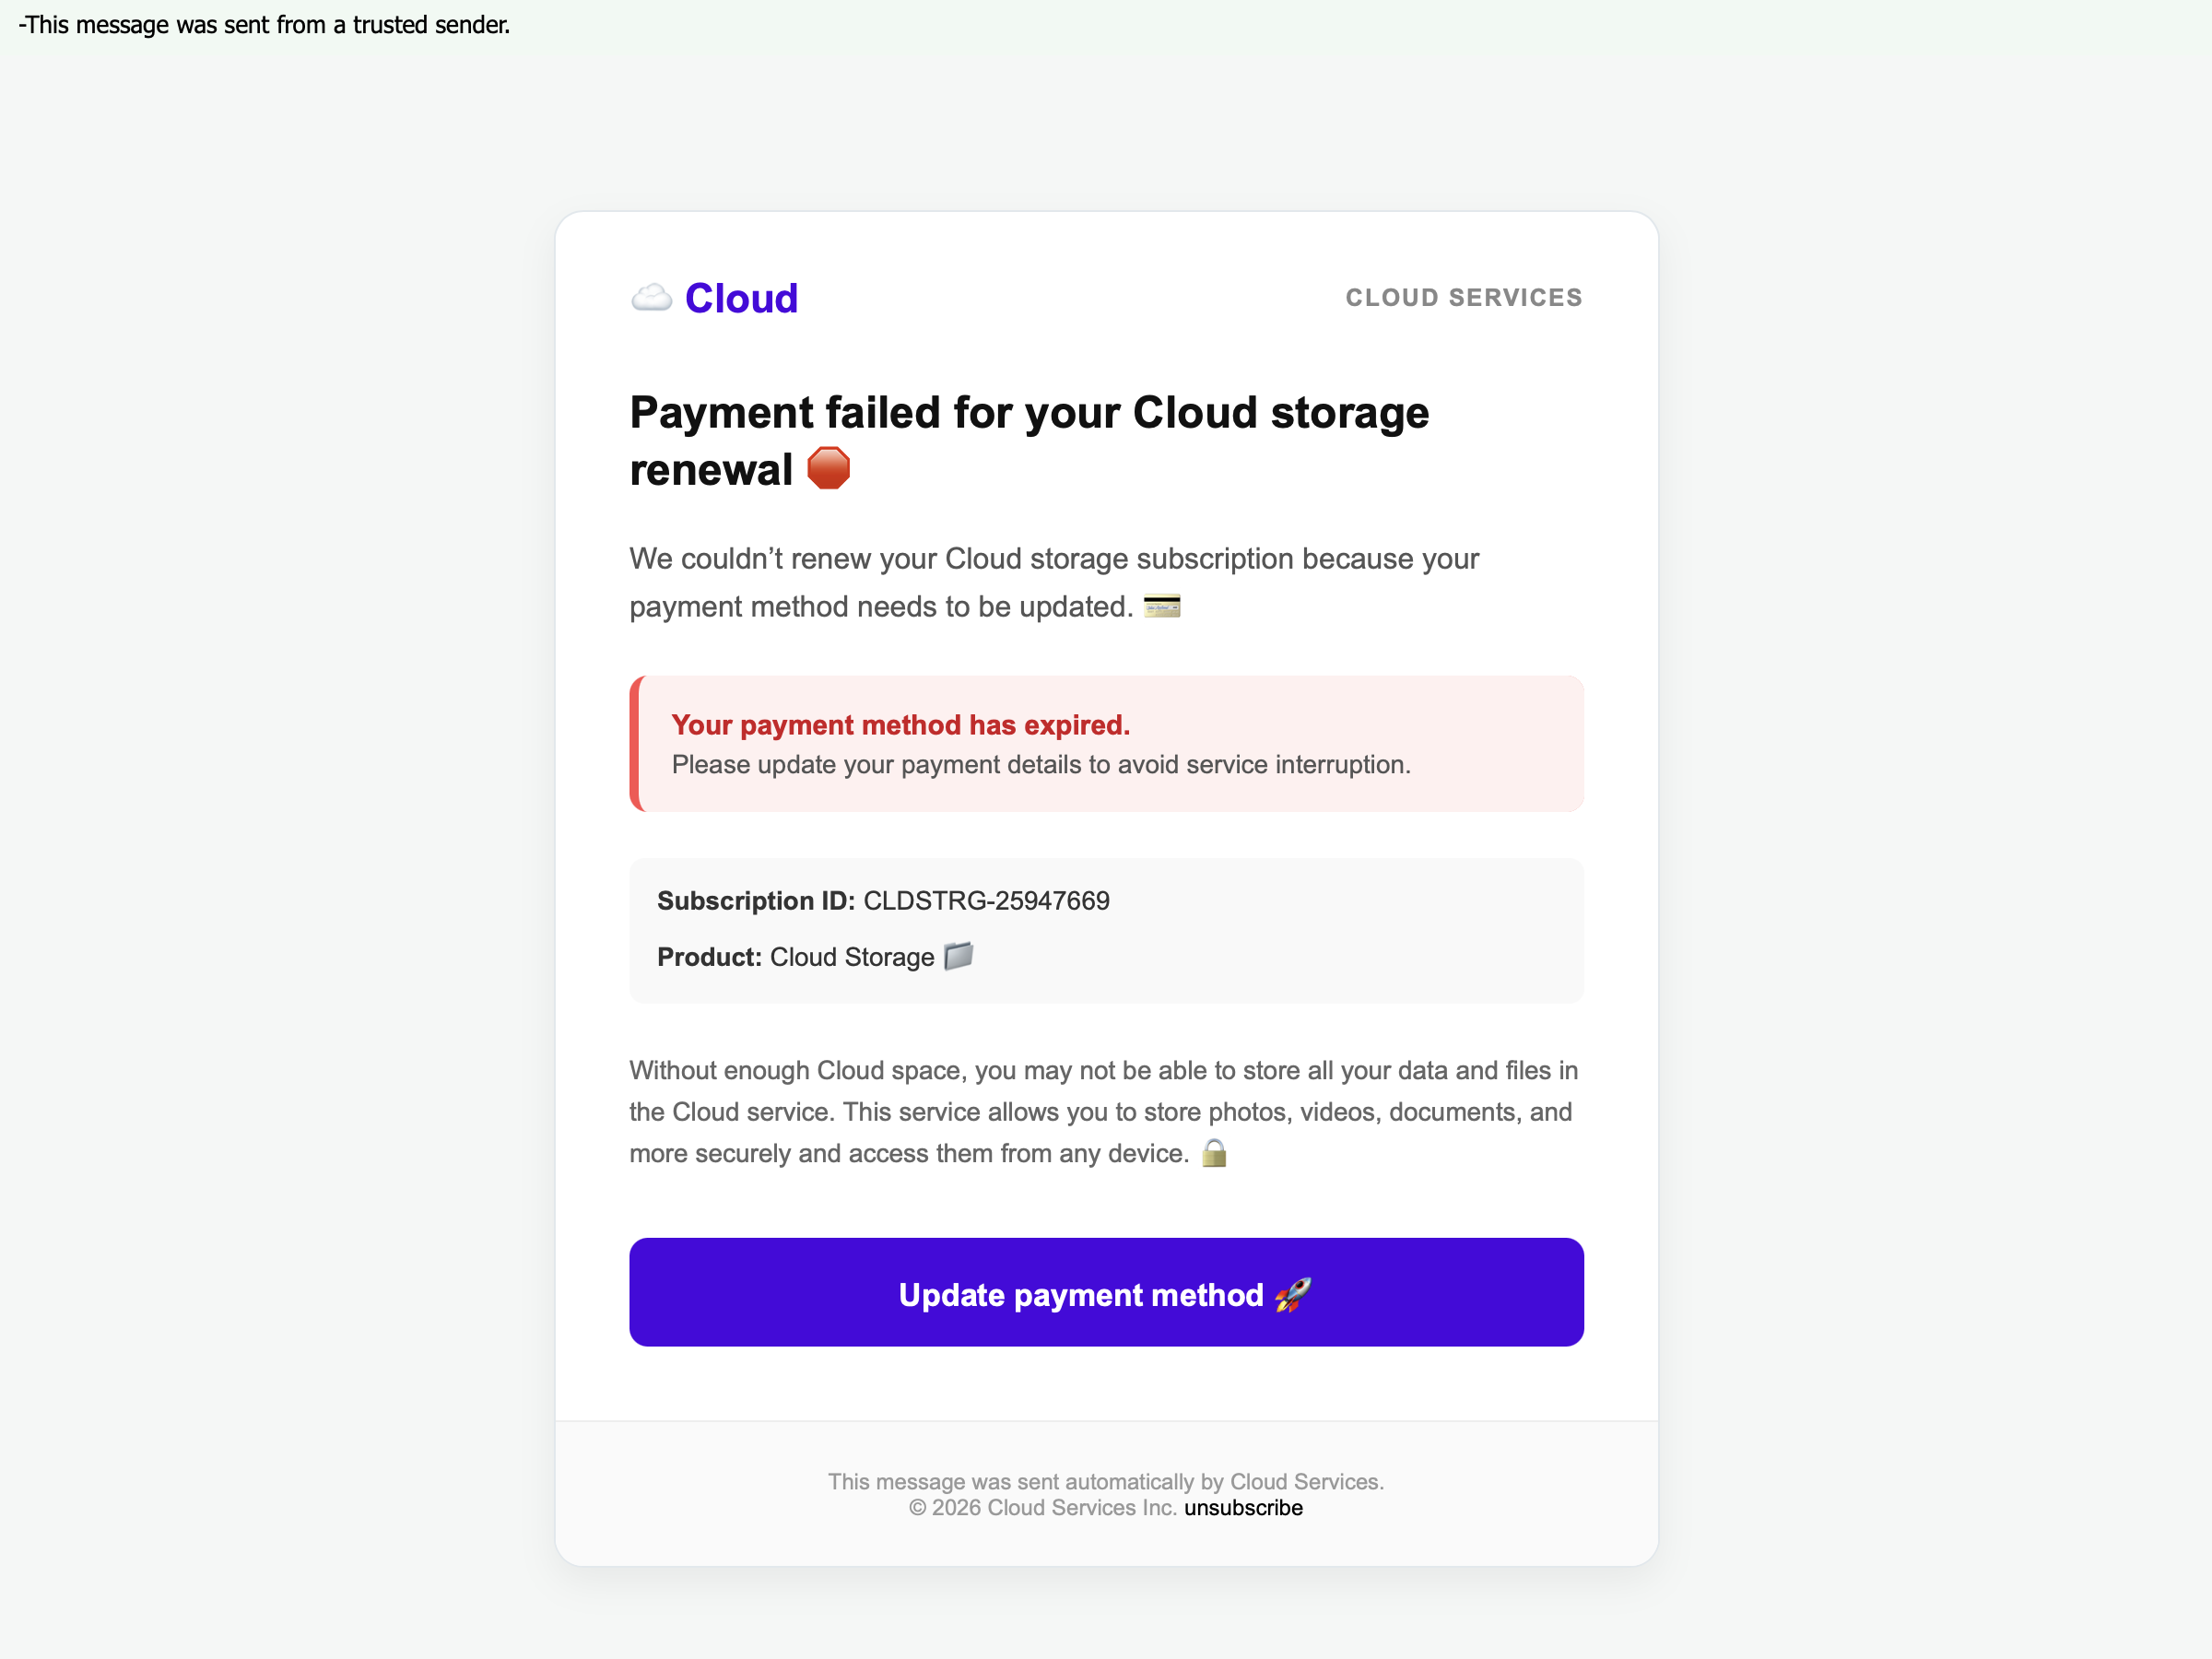
(به بنر سبز کوچک در بالا توجه کنید – “این پیام توسط یک فرستنده مورد اعتماد ارسال شده است.” نوعی “چرا باید شما را گول بزنم؟”)
این ایمیلها نه تنها بهعنوان تمرینی در تجزیه و تحلیل تاکتیکهای کلاهبرداری، بلکه بهعنوان توضیحاتی در مورد موارد استفاده قانونی از نرمافزار جالب هستند.
به عنوان مثال، جالب نیست که تشخیص تاکتیک های کلاهبردار از شیوه های شرکت نرم افزار قانونی چقدر می تواند دشوار باشد؟ “سلام، بهتر است کارت اعتباری خود را به ما بدهید وگرنه دسترسی به چیز خود را از دست خواهید داد!” این باج افزار است. این SaaS بیش از حد lol.
این خیلی خنده دار است، اینطور نیست؟ نه، فقط من؟ باشه من پرت میشم ایمیل بعدی
این جالب است. ایمیلهای فیشینگ معمولاً در مقاصدشان کاملاً واضح هستند: روی آن دکمه بزرگ کلیک کنید و به صفحهای هدایت میشوید که در آن کارهایی را که ما میخواهیم انجام میدهی، به عنوان مثال. اطلاعات محرمانه مانند رمز عبور یا کارت اعتباری را وارد کنید. (باز هم جالب است که تیم های بازاریابی قانونی از همان استراتژی پیروی می کنند، lol. به آن “CTA” می گویند: اینجا را کلیک کنید و آنچه را که می خواهیم انجام دهید.)
با این حال، در این مورد، ایمیل ادعا می کند که از “جینا راینهارت” است و سعی می کند با گفتن “ببین، من یک فرد واقعی هستم! این یک پیوند به صفحه ویکی پدیا من است.” در اینجا اصلاً CTA وجود ندارد که صفحه وب را ببندد.
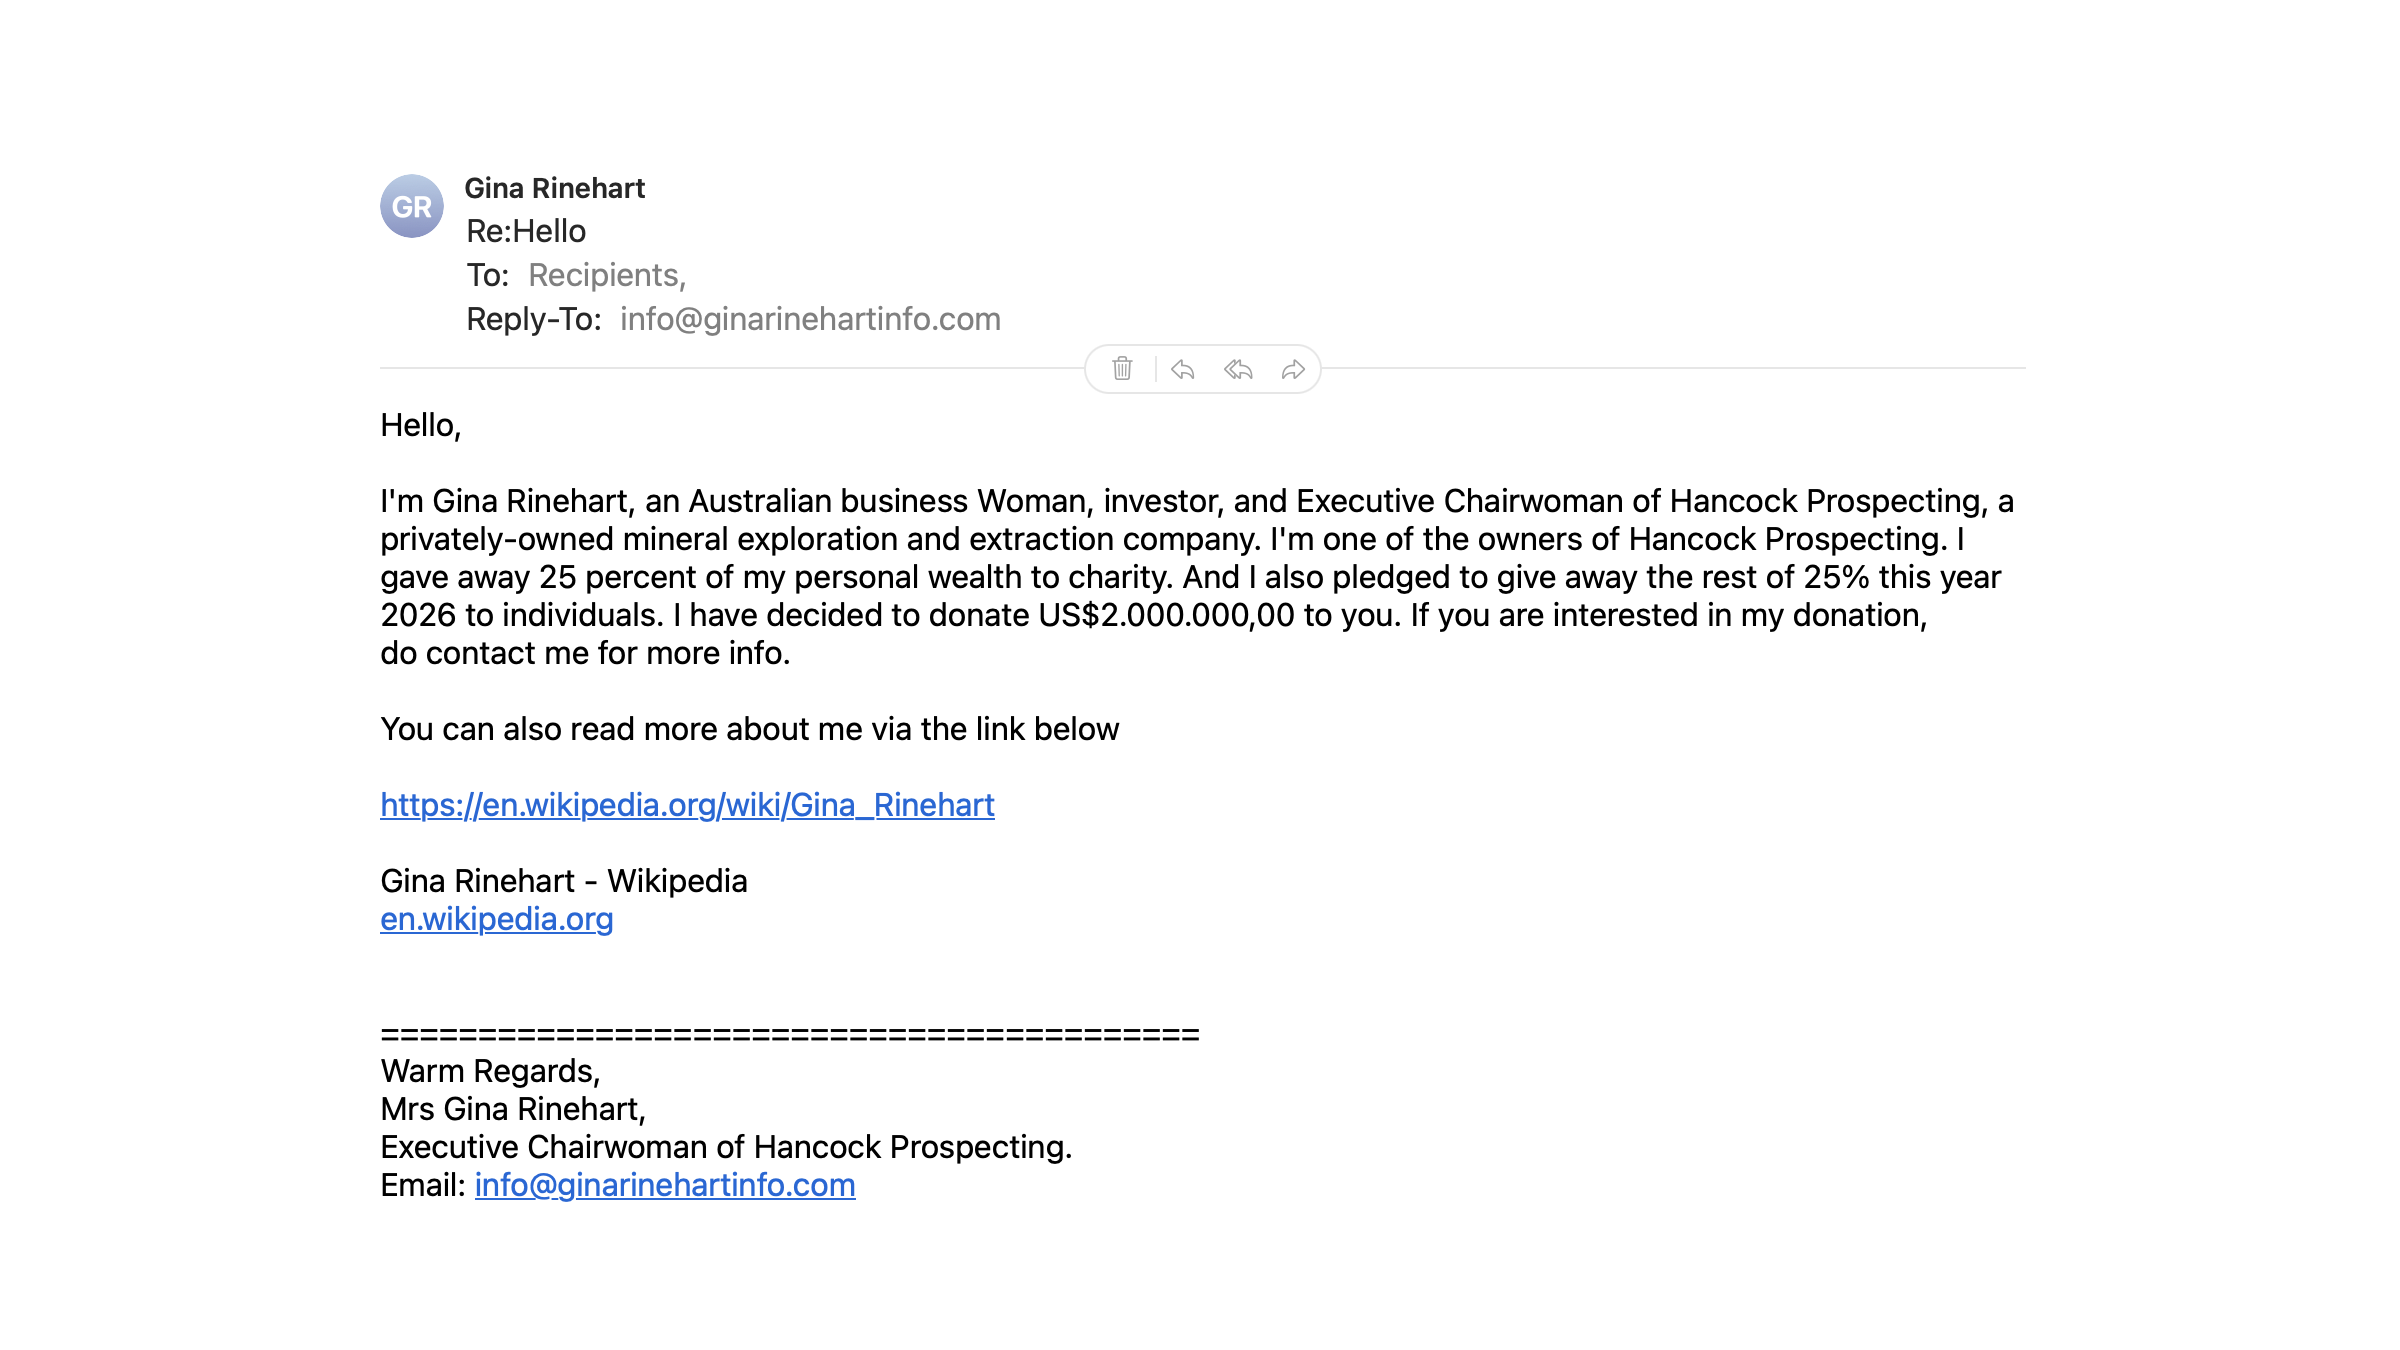
نمی دانم اگر ایمیل را برگردانم چه اتفاقی می افتد. مطمئنم جایی در طول مسیر درخواستی برای اطلاعات بانکی من یا چیز دیگری وجود دارد. من دوست دارم با آنها سر و کار داشته باشم، اما کارهای بهتری برای انجام دادن وقتم دارم (مانند نوشتن این پست وبلاگ).
باشه، ایمیل آخر. من در پوشه اسپم با این مورد مواجه شدم:
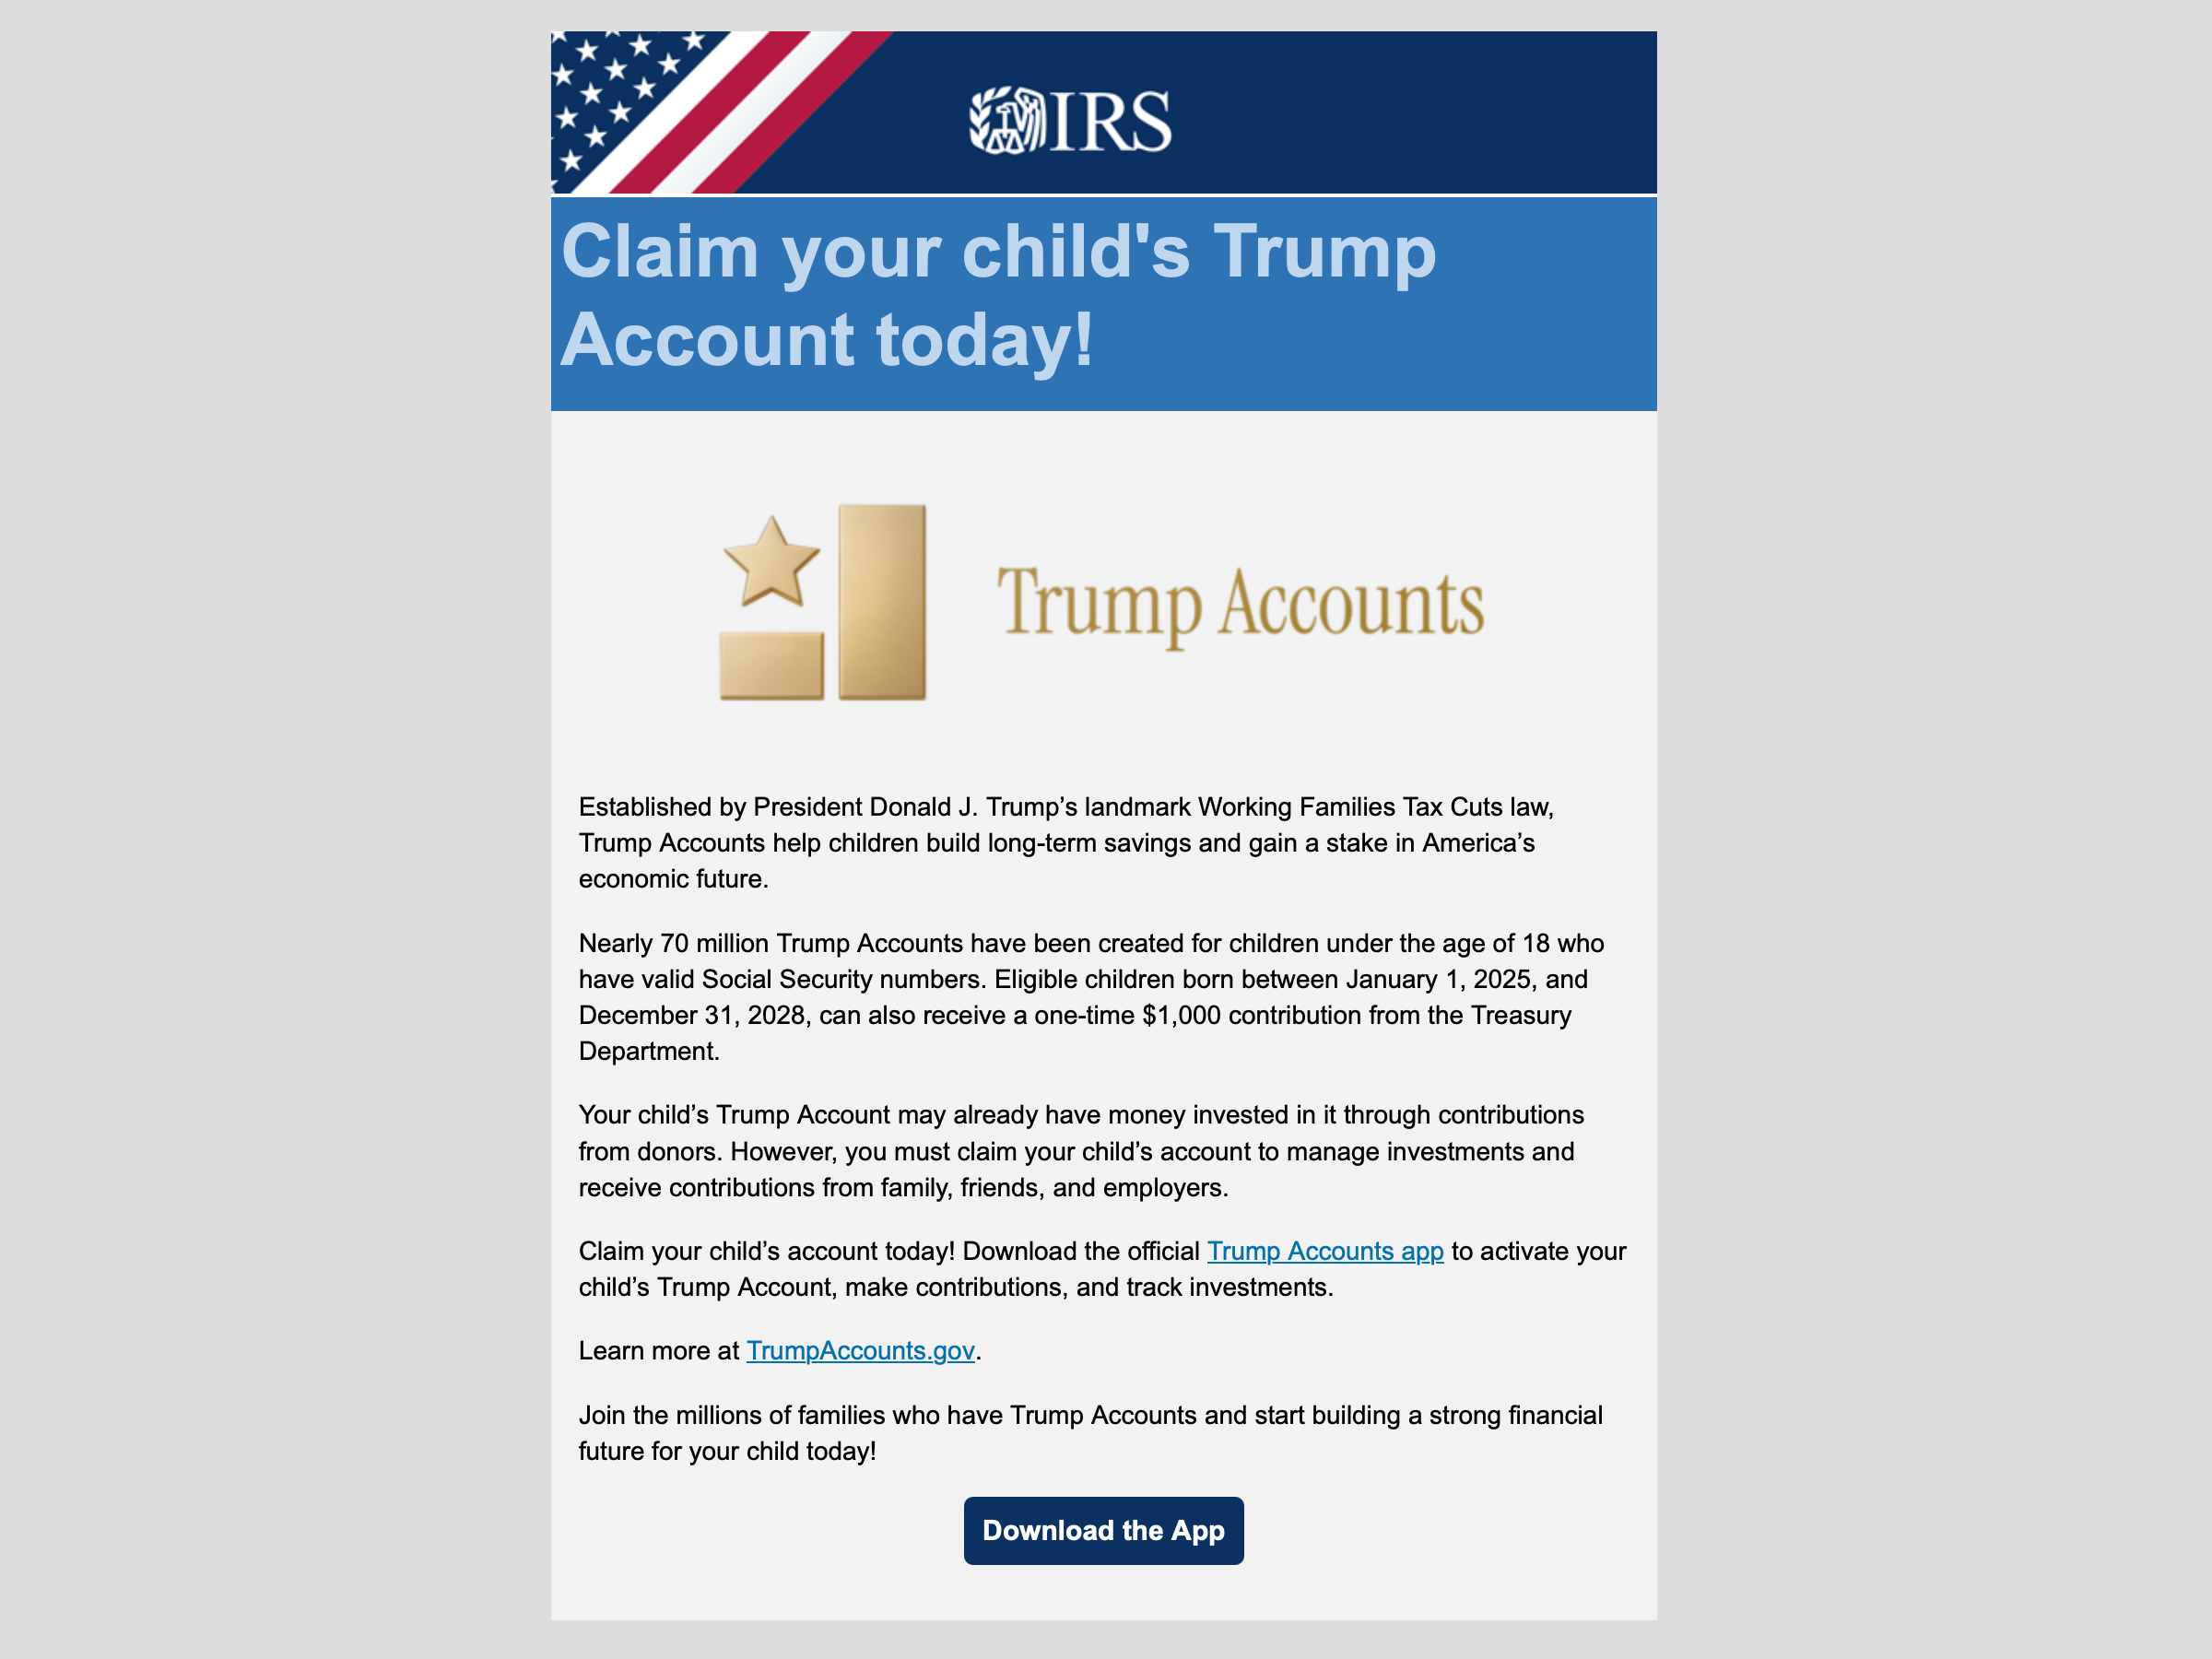
اوه جالب بود فکر کردم شخصی در تلاش است تا ابتکار حساب های ترامپ را از دولت فعلی ربوده و مردم را فریب دهد تا اطلاعات حساس را فاش کنند. منطقی است. یک بردار حمله کاملا قابل قبول.
اما پس از آن، در حین انجام تحقیقات پزشکی قانونی روی ایمیلهایم (بررسی نقطه نقطه لینکها، بررسی فرستنده و غیره)، چیزی شگفتانگیز میبینم:
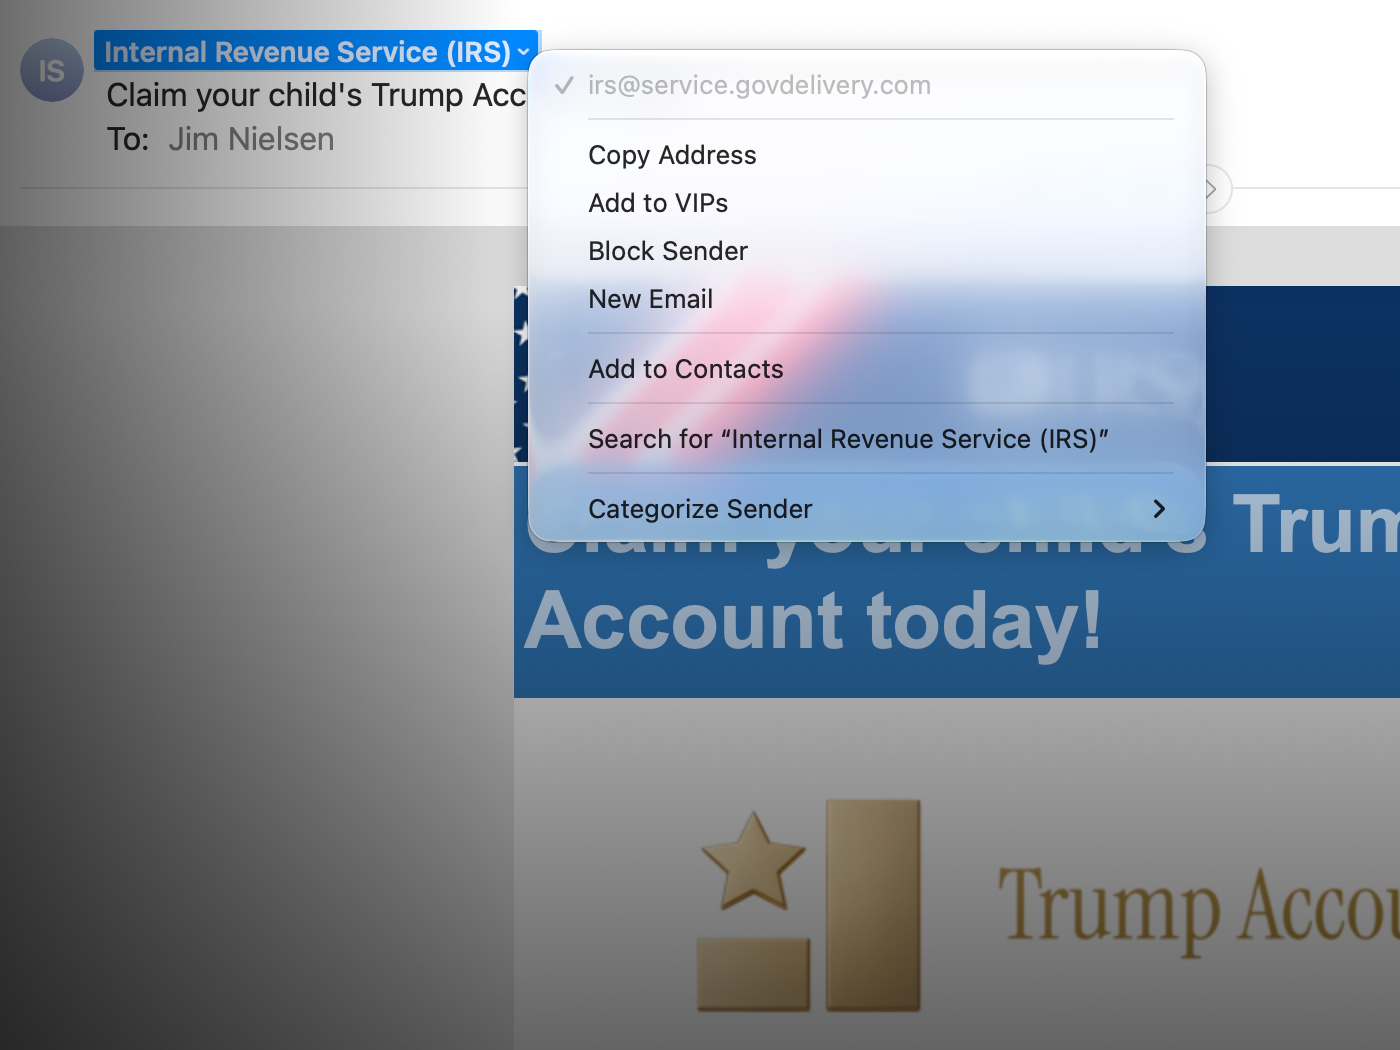
معلوم می شود service.govdelivery.com یک حوزه قانونی است و irs@ service.govdelivery.com در وب سایت IRS به عنوان فرستنده رسمی بولتن های آنها ذکر شده است. (همچنین هدر ایمیل را بررسی کنید.)
علاوه بر این، همه CTAهای موجود در ایمیل به وبسایتهای رسمی تحریمشده، برنامههای App Store و غیره اشاره میکنند. به عبارت دیگر: این در واقع یک ایمیل قانونی از طرف دولت ایالات متحده است که به عنوان هرزنامه در Gmail علامتگذاری شده است، lol.
و اینجاست: سوزن من در انبار کاه. ضربه دوپامین باید به این عادت مضحک، سرگرم کننده و آموزنده ادامه دهم.